Chaque année, des milliers d'entreprises perdent leurs secrets commerciaux, leurs brevets et leurs stratégies de développement au profit de concurrents sans scrupules. L'espionnage industriel n'est pas réservé aux multinationales ou aux films d'action : c'est une menace qui frappe des PME, des start-ups et des groupes de toutes tailles. Selon des données récentes, 70 % des entreprises auraient été victimes d'une forme d'espionnage industriel. Le coût moyen d'une fuite de données atteint 3,86 millions d'euros. Ces chiffres ne laissent aucune place au doute : ignorer ce risque revient à laisser la porte grande ouverte à des adversaires déterminés. Voici ce que vous devez savoir pour comprendre, anticiper et contrer cette menace.
Comprendre ce que recouvre vraiment l'espionnage industriel
L'espionnage industriel désigne la pratique consistant à obtenir des informations confidentielles sur une entreprise concurrente, généralement par des moyens illégaux. Cela peut aller du vol de documents physiques à l'intrusion dans des systèmes informatiques, en passant par le recrutement d'employés infiltrés. Contrairement à ce que l'on imagine souvent, il ne s'agit pas uniquement d'actions menées par des États ou des services de renseignement. Des entreprises privées, des groupes criminels organisés et même des concurrents directs y ont recours.
Les cibles les plus fréquentes sont les données de recherche et développement, les listes de clients, les stratégies commerciales et les procédés de fabrication. Une formule chimique, un algorithme propriétaire ou un plan de lancement produit peuvent valoir des dizaines de millions d'euros sur le marché noir de l'information. Les secteurs pharmaceutique, aéronautique, technologique et agroalimentaire sont historiquement les plus exposés, mais aucune industrie n'est à l'abri.
La dimension légale est tout aussi complexe. En France, l'espionnage industriel peut être poursuivi sous plusieurs qualifications pénales : vol de données, violation du secret des affaires (loi Sapin II de 2016), ou atteinte aux systèmes de traitement automatisé de données. L'ANSSI (Agence nationale de la sécurité des systèmes d'information) publie régulièrement des alertes et des recommandations pour aider les entreprises à se prémunir contre ces intrusions. Malgré cela, 50 % des entreprises ne disposent toujours pas de mesures de sécurité adéquates.
Ce paradoxe s'explique en partie par une méconnaissance du risque réel. Beaucoup de dirigeants estiment que leur entreprise est trop petite pour intéresser des espions. C'est une erreur d'appréciation fréquente. Une PME sous-traitante d'un grand groupe aéronautique détient souvent des données aussi sensibles que son donneur d'ordres, mais avec des protections bien inférieures. Les attaquants le savent et en profitent. La chaîne de valeur entière d'une industrie peut devenir un vecteur d'attaque, du fournisseur de composants jusqu'au prestataire logistique.
À lire aussi : Networking et entrepreneuriat : construire des relations qui rapportent
Les méthodes courantes utilisées par les cybercriminels
Les techniques d'espionnage ont considérablement évolué avec la numérisation des entreprises. Le phishing reste l'une des méthodes les plus répandues : un email frauduleux imite une communication officielle pour pousser un employé à divulguer ses identifiants ou à télécharger un logiciel malveillant. Ces attaques sont de plus en plus sophistiquées, ciblant des collaborateurs précis après une analyse approfondie de leurs habitudes sur les réseaux sociaux professionnels.
Au-delà du phishing, les attaquants utilisent des logiciels espions (spywares), des ransomwares qui chiffrent les données pour les revendre, et des attaques dites "man-in-the-middle" qui interceptent les communications entre deux parties. Des organisations comme Interpol et Europol documentent chaque année une augmentation de ces actes de cybercriminalité à l'échelle européenne. Les sociétés spécialisées telles que McAfee ou Symantec publient des rapports annuels qui confirment la multiplication des vecteurs d'attaque.
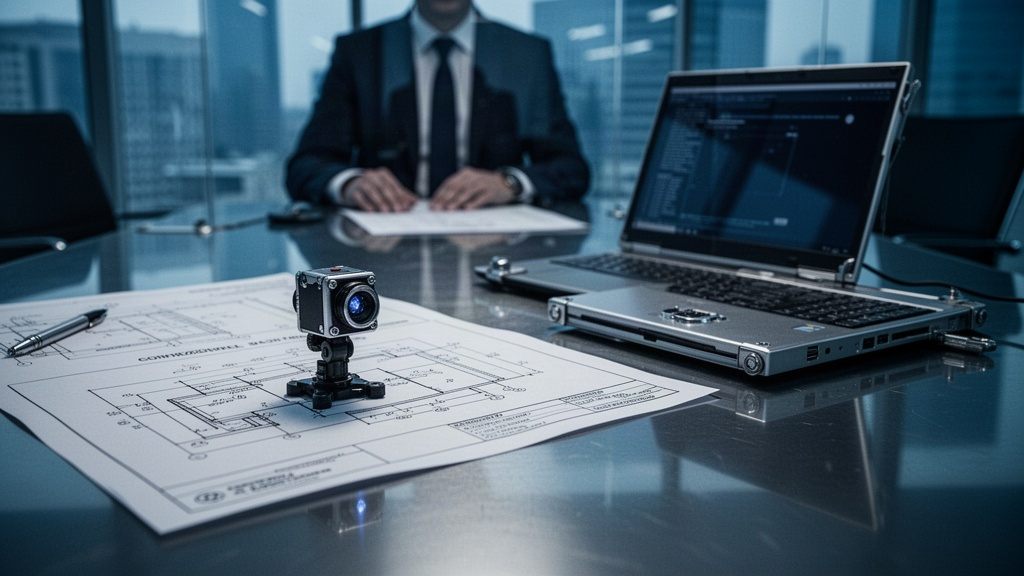
L'espionnage ne se limite pas au monde numérique. L'ingénierie sociale consiste à manipuler psychologiquement des employés pour leur soutirer des informations. Un faux consultant, un prestataire fictif ou même un stagiaire peut être utilisé pour infiltrer une organisation. Des dispositifs d'écoute physiques placés dans des salles de réunion ont été découverts chez des entreprises françaises dans des affaires documentées par les services de contre-espionnage de la DGSI.
La menace interne mérite une attention particulière. Un employé mécontent, un prestataire peu scrupuleux ou un collaborateur approché par un concurrent représentent un risque souvent sous-estimé. Les départs vers des entreprises concurrentes s'accompagnent parfois d'une exfiltration de données clients ou de savoir-faire techniques. Les clés USB, les transferts vers des messageries personnelles et les accès non révoqués après une démission sont autant de failles exploitables. Mettre en place une politique de gestion des droits d'accès stricte n'est pas une mesure paranoïaque : c'est une nécessité opérationnelle.
À lire aussi : Quels sont les impacts des types de management entreprise sur la performance
Quand les secrets fuient : l'impact réel sur l'entreprise
Une fuite d'informations sensibles ne se résume jamais à une simple perte de données. Les conséquences se déploient sur plusieurs années et touchent des dimensions que les dirigeants n'anticipent pas toujours. Le préjudice financier direct est le plus visible : perte d'avantage concurrentiel, coûts de remédiation technique, frais juridiques et éventuelles amendes réglementaires liées au RGPD si des données personnelles sont compromises.
La réputation de l'entreprise subit un dommage souvent plus durable que la perte financière immédiate. Des clients, des partenaires et des investisseurs peuvent perdre confiance dès lors qu'une fuite est rendue publique. Dans certains secteurs comme la défense, la santé ou la finance, une telle atteinte peut entraîner la perte de certifications ou d'habilitations indispensables à l'activité. Des entreprises ont dû cesser leur activité après la divulgation de leurs formules propriétaires ou de leurs données clients.
Sur le plan humain, les conséquences sont aussi réelles. Les équipes de direction se trouvent sous pression, les équipes techniques doivent gérer des crises dans l'urgence, et les collaborateurs exposés peuvent faire l'objet de procédures disciplinaires ou judiciaires. Une étude citée par Statista estimait en 2023 que le délai moyen pour détecter une intrusion dans un système d'information dépassait 200 jours. Pendant tout ce temps, les données continuent d'être exploitées.
L'impact sur l'innovation est peut-être le plus insidieux. Quand une entreprise investit des années de R&D dans un produit et qu'un concurrent le commercialise avant elle grâce à des informations volées, le tort va bien au-delà du chiffre d'affaires perdu. C'est toute une dynamique de développement qui se trouve compromise, avec des effets sur les recrutements, les partenariats et les levées de fonds futures.
À lire aussi : Maximiser la valeur ajoutée de votre produit pour attirer des clients
Protéger votre entreprise : des mesures concrètes à mettre en place
La protection contre l'espionnage industriel ne repose pas sur une solution unique. Elle demande une approche structurée, combinant des mesures techniques, organisationnelles et humaines. Les entreprises qui s'en sortent le mieux sont celles qui ont intégré la sécurité de l'information comme une fonction stratégique, au même titre que la finance ou les ressources humaines.
Voici les mesures prioritaires à déployer :
- Cartographier les actifs sensibles : identifier précisément quelles données, quels processus et quels systèmes constituent le patrimoine informationnel de l'entreprise.
- Mettre en place une politique de gestion des accès : chaque collaborateur ne doit accéder qu'aux informations nécessaires à sa mission, avec des droits révoqués immédiatement en cas de départ.
- Chiffrer les communications et les données stockées : les outils de chiffrement de bout en bout limitent considérablement l'exploitation des données en cas d'interception.
- Former régulièrement les équipes au phishing, à l'ingénierie sociale et aux bonnes pratiques de cyberhygiène. Un employé informé reste la première ligne de défense.
- Auditer régulièrement les systèmes grâce à des tests d'intrusion (pentests) réalisés par des prestataires certifiés, idéalement référencés par l'ANSSI.
- Rédiger et faire signer des clauses de confidentialité robustes avec les employés, prestataires et partenaires, en précisant les obligations qui survivent à la fin du contrat.
La veille sur les menaces est une pratique encore trop peu répandue en dehors des grandes entreprises. S'abonner aux bulletins de l'ANSSI, surveiller les forums spécialisés et maintenir un contact avec des acteurs de la cybersécurité permettent d'anticiper les nouvelles formes d'attaque avant qu'elles n'atteignent votre organisation.
Une approche souvent négligée concerne la sécurité physique des locaux. Contrôle des accès aux salles sensibles, destruction sécurisée des documents papier, politique d'écran propre en cas d'absence du poste de travail : ces gestes simples ferment des portes que des technologies sophistiquées ne peuvent pas toujours protéger. Les audits de sécurité physique réalisés par des professionnels révèlent régulièrement des vulnérabilités béantes dans des entreprises par ailleurs bien équipées sur le plan numérique.
Enfin, la gouvernance de la crise doit être anticipée. Avoir un plan de réponse à incident, désigner un responsable de la gestion de crise et connaître les obligations de notification aux autorités (notamment la CNIL en cas de violation de données personnelles) permet de limiter les dégâts lorsqu'une attaque survient malgré toutes les précautions. Car la question n'est plus de savoir si une entreprise sera ciblée, mais quand.